

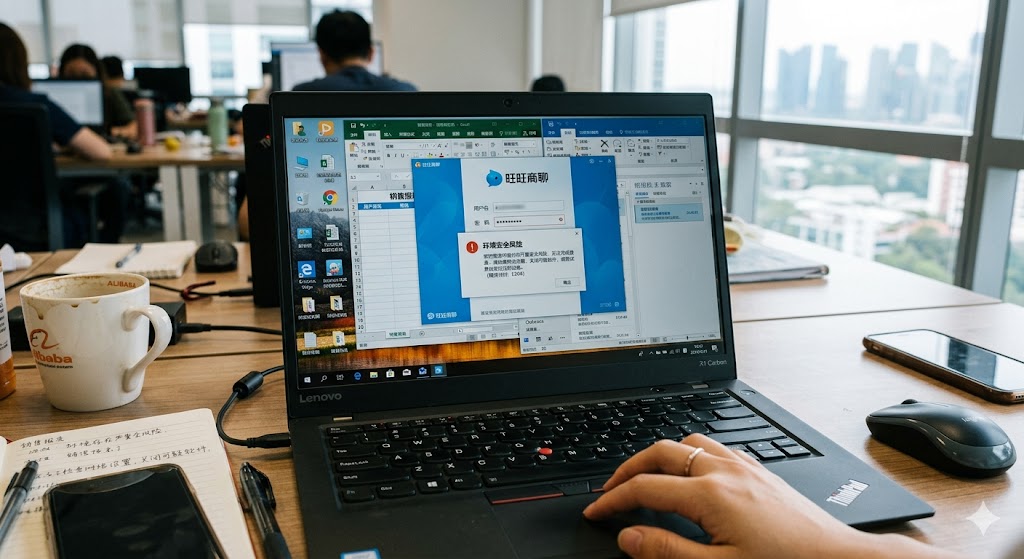
旺旺商聊登录时弹出的“环境安全风险”警告,是其内置的安全风控SDK检测到了当前设备的底层指纹、内网拓扑结构或公网IP信誉度低于安全阈值。核心自救三步法:首先,彻底断开所有廉价的多登全局代理、机场VPN和机房机器,换用干净的原生住宅IP;其次,利用系统命令彻底清理DNS缓存、强行重置网络套接字(Winsock),并删除应用残留的硬编码本地缓存(AppData);最后,若属于批量挂机环境,必须使用高级指纹浏览器或原生硬隔离虚拟机,彻底解耦MAC地址、硬件UUID和网卡路由拓扑。
版本说明:本文基于旺商聊最新版本编写。请访问官网下载最新版获得最佳体验。
大厂风控全面升级,别再用十年前的思路看“环境异常”
做外贸引流、私域电商或者多店矩阵运营的同行们,最近这段时间在登录 旺旺商聊官网时,应该被这个突然弹出来的“环境安全风险”提示折磨得够呛。许多人第一反应是:“我密码没输错,实名也过了,为什么偏偏不让我登录?”紧接着,就是习惯性地重启电脑、重装软件、切换VPN节点——结果越切封得越快,最后甚至连主账号都被无情地连带风控。
作为一名在虚拟化对抗、反欺诈风控以及网络架构层摸爬滚打了十多年的老兵,我必须明确告诉大家:2026年的大厂反作弊策略,早就从早期的“单一行为审计”进化到了“全时空、多维度设备信纹交叉验证”时代。
当系统给你扣上“环境安全风险”的帽子时,并不是软件出了Bug,而是它在底层对你当前所处的宿主机硬件、操作系统依赖库、以及当前网络路由轨迹进行了综合评分,很不幸,你的综合得分已经掉到了安全水位线以下。如果我们不把它的底层风控逻辑扒个精光,你换再多的设备,也只是在跟风控系统的黑盒玩一场注定会输的捉迷藏。
旺旺商聊风控SDK到底在你的系统里抓取了什么?
既然是“环境风险”,那风控到底把什么东西定义为“危险环境”?根据我们团队对主流即时通讯和商务风控软件底层安全策略的逆向拆解,整个风险判定模型主要由三个相互独立的硬核支柱构成。任何一个支柱坍塌,都会瞬间触发报警。
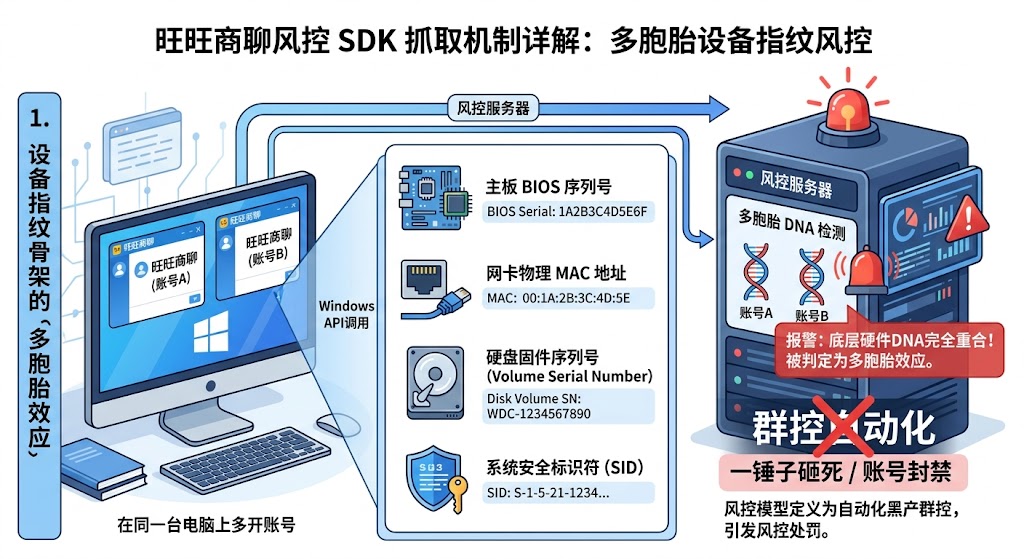
设备指纹骨架的“多胞胎效应”
这是绝大多数批量化多客服团队最容易踩的深坑。在Windows系统下,风控插件会调用底层的API(例如通过WMI或者直接读取注册表)去获取一系列具有物理唯一性的字符串:
-
主板BIOS序列号
-
网卡物理MAC地址
-
硬盘固件序列号(Volume Serial Number)
-
系统的安全标识符(SID)
如果你是在同一台物理电脑上,用最原始的复制文件夹、多开分身或者直接开多个标签页的方式去登录不同的客服账号,虽然你觉得这些账号各自独立,但在风控服务器的眼里,这几个账号背后汇报上来的底层硬件DNA是完全重合的。这种硬件层面的“多胞胎”现象,在大数据风控模型中会被直接定义为自动化黑产群控,从而一锤子砸死。
公网IP与网络信誉度(IP Reputation)的集体沦陷
很多团队为了让员工能异地登录,或者为了隐藏真实的办公地址,会去购买所谓的“机房静态IP”、“多IP服务器(VPS)”或者在市面上随便找个“梯子/机场”。
这些IP在IDC(互联网数据中心)的注册信息里,全都被贴上了“机房”的标签。
内行直白警告: 正常人办公是绝对不可能躲在阿里云、腾讯云或者AWS的机房服务器里去跟客户聊天的。风控系统只要一检测到登录请求来自机房IP段,其危险系数权重会直接拉满。更致命的是,同一段机房IP里,只要有一个黑灰产账号在发垃圾广告被封,整段IP都会进入黑名单,你用这个段里的其他IP去登,就是典型的被“城门失火,殃及池鱼”。
网络拓扑的异样检测
风控系统不仅看你的公网IP,还会顺着网卡往回摸,检查你的内网路由环境。例如,它会扫描以下行为:
-
当前网络中是否存在非正常的DNS泄漏(即明明用的是本地网络,DNS解析请求却跑到了海外未知节点)。
-
是否开启了全局系统代理(如本地
127.0.0.1:7890的端口嗅探)。 -
本地网络接口中是否挂载了过多的虚拟网卡(如AnyDesk、Radmin VPN、各类虚拟机留下的桥接网卡虚拟残留)。
一个多客服团队因“代理复用”引发的雪崩式风控
在这里,我必须和大家分享一个去年夏天我们协助救援的真实翻车案例,这也是很多中小电商团队至今还在犯的通病。
浙江一家专门做海外独立站私域承接的团队,旗下雇佣了15名客服,统一使用旺旺商聊作为日常的客户沟通工具。为了进行业务集中和权限控制,该团队的负责人非常专业地搞了一套主子账号体系(如果你对这套体系的配置还摸不着头脑,建议死磕这篇旺旺商聊主账号如何给子账号授权权限的多客服团队配置指南)。
然而,他们在网络层犯了一个毁灭性的低级错误:为了省钱,负责人买了一台配置极高的香港高防独立服务器(VPS),并在上面搭建了Squid代理服务,把这一个静态IP共享给这15名客服的电脑使用。
当天下午,因为其中一名员工的实名认证资料不合规,触发了平台的安全合规性复核。由于15名客服都在同一个机房代理IP下疯狂产生高频的聊天交互,风控系统的警报被彻底拉响。在大数据模型眼里,这被直接判定为“单一黑产节点控制的多头群控链条”。
结果是灾难性的:
不到20分钟,所有正在对话的15个子客服端全部弹出“环境安全风险”并强制踢下线。当团队试图登录主账号去解除授权时,发现由于整个局域网的公网环境被判定为高危,主账号也陷入了瘫痪状态。最后不得不进入极其繁琐的法人内部实操申诉流程,资产险些被彻底冻结。
这个案例血淋淋地告诉我们:网络环境和物理环境如果不做深度的、真正意义上的解耦与隔离,你的整个业务架构就是建立在沙滩上的城堡,随时会因为一个细微的波动而全盘坍塌。
彻底消除“环境安全风险”的保姆级硬核操作流程
如果你此刻正被卡在登录界面动弹不得,不要慌,跟我一起按照下面的顺序,对你的电脑进行一次从网络到系统底层的“全面大洗澡”。
步骤一:网络路由层的“排毒与脱敏”
我们需要彻底清除本地残留的所有网络缓存,并将可能暴露的代理痕迹强行抹去。
步骤二:彻底粉碎本地缓存的“硬编码指纹痕迹”
即便你的网络干净了,旺旺商聊的本地客户端依然在你的 C 盘深处记录了上一次被封禁或被判定为高危时的“特征文件”。如果不删掉这些残留,一联网它就会自动去和云端的风控数据库配对。
-
按下键盘上的万能组合键
Win + R,召唤出“运行”对话框。 -
在输入框内输入
%appdata%并按下回车,系统会自动打开AppData\Roaming这个隐藏的系统核心缓存文件夹。 -
在这个文件夹里仔细翻找,只要看到与
wwtalk、wangwang或者类似商聊软件拼写相同的文件夹,不要犹豫,直接选中并按下Shift + Delete彻底永久粉碎删除。 -
再次按
Win + R,输入%localappdata%(本地低级缓存),重复上述的寻找与粉碎动作。
这一步的底层原理,相当于把软件在本地的“记忆”连根拔起,逼迫它在下一次启动时,必须重新向系统申请合规的初始化运行库。根据OWASP移动及桌面应用反作弊与逆向对抗指南第十条关于不安全数据存储的阐述,清理这些未加密的本地硬件标识符缓存是打破风控围剿的必要核心。
企业级终极防关联方案:如何实现“一店一设备一IP”的硬隔离?
如果你的团队规模在不断扩大,或者你需要同时管理5个以上不同法人主体的旺旺商聊账号,那么上面那些针对单台电脑的修修补补很快就会捉襟见肘。你必须建立起一套标准的工作室级“环境防火墙”。
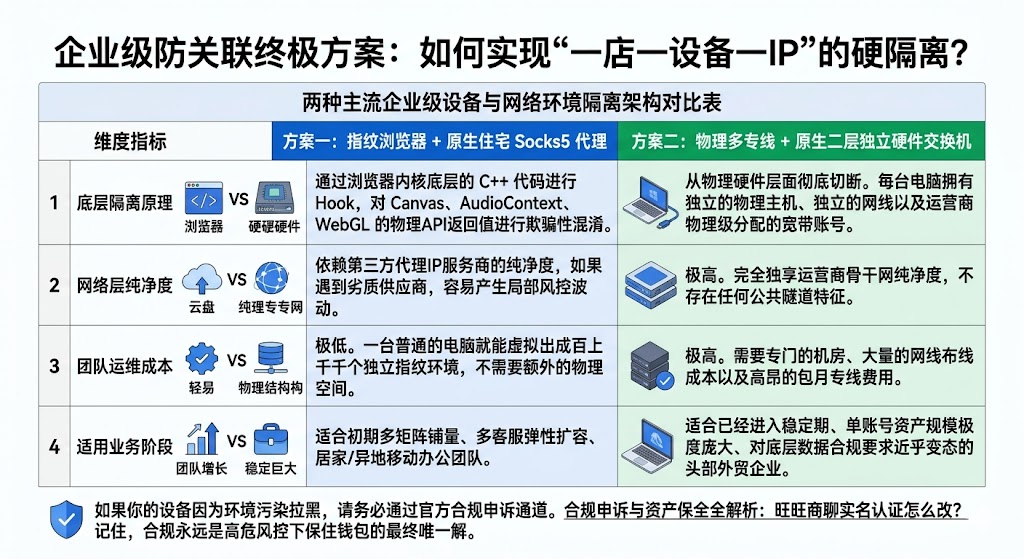
根据我们为上百家头部跨境企业搭建基础设施的经验,最完美的防护网遵循以下技术演进矩阵:
两种主流企业级设备与网络环境隔离架构对比表
| 维度指标 | 方案一:指纹浏览器 + 原生住宅 Socks5 代理 | 方案二:物理多专线 + 原生二层独立硬件交换机 |
| 底层隔离原理 | 通过浏览器内核底层的 C++ 代码进行 Hook,对 Canvas、AudioContext、WebGL 的物理API返回值进行欺骗性混淆。 |
从物理硬件层面彻底切断。每台电脑拥有独立的物理主机、独立的网线以及运营商物理级分配的宽带账号。 |
| 网络层纯净度 | 依赖第三方代理IP服务商的纯净度,如果遇到劣质供应商,容易产生局部风控波动。 | 极高。完全独享运营商骨干网纯净度,不存在任何公共隧道特征。 |
| 团队运维成本 | 极低。一台普通的电脑就能虚拟出成百上千个独立指纹环境,不需要额外的物理空间。 | 极高。需要专门的机房、大量的网线布线成本以及高昂的包月专线费用。 |
| 适用业务阶段 | 适合初期多矩阵铺量、多客服弹性扩容、居家/异地移动办公团队。 | 适合已经进入稳定期、单账号资产规模极度庞大、对底层数据合规要求近乎变态的头部外贸企业。 |
如果你的设备已经因为大面积的环境污染导致实名信息被系统拉黑,或者主账号进了解冻流程,千万不要盲目去网上找那些所谓的破解软件。你需要老老实实通过官方的合规申诉通道进行底层资料重载。具体的企业资产自救技巧,我全部毫无保留地整理在了这篇 旺旺商聊实名认证怎么改?2026年最新内部实操申诉与资产保全全解析 之中。记住,合规永远是高危风控下保住钱包的最终唯一解。
常见问题解答 (FAQ)
Q1:为什么我用自己的手机5G热点连电脑,登录依然提示环境风险?
A: 手机5G热点虽然能保证你的“网络IP”大概率是纯净的,但无法解决你“电脑本地”已经被污染的硬件特征。如果你之前在这台电脑上违规多开被抓过,风控系统在本地留下的硬编码注册表特征还在。你必须严格按照本文第四章第二步的说明,把 AppData 里的垃圾缓存彻底粉碎,并去控制台把多开分身软件卸载干净,然后再连热点登录。
Q2:公司里拉了正规的企业宽带专线,为什么全公司的客服电脑同时弹环境安全风险?
A: 专线并不等同于“安全豁免权”。企业专线通常拥有一个固定的公网静态IP。如果你们公司有某个客服在聊天过程中频繁发送敏感词、被客户大量投诉、或者某个子账号进行了违规的批量群发操作,风控系统会直接将你们公司这条专线的固定公网IP拉入最高级别的黑名单。由于全公司都共用这一个公网出口,就会导致整个局域网内的所有电脑在一瞬间集体爆雷。遇到这种情况,必须向运营商申请更换专线IP,或者临时使用无线网卡切换成各自分立的蜂窝网络进行应急办公。
Q3:开启了 Windows Defender 防火墙,会由于安全级别过高导致这个报错吗?
A: 不会。Windows 自带的 Defender 防火墙只负责本地的系统端口入站和出站策略防御,并遵循微软的标准网络边界规范,它是绝对不会主动让第三方商业软件弹出“环境安全风险”的。相反,如果你的电脑里安装了大量来路不明的“幽灵多开插件”、“破解版抢单宏脚本”,这些恶意软件注入到商聊的进程中,才会真正触发商聊内置安全SDK的报系统警。放心开启你的系统防火墙,它是无辜的。
你处理旺旺商聊环境风险时,目前卡在了哪一步?你们团队目前是单台电脑登录还是多台电脑集中办公?