

旺旺商聊主账号给子账号授权的核心逻辑是 “创建角色岗位 -> 绑定子账号 -> 勾选功能与第三方应用权限”。操作时直接用主账号登录后台,进入“子账号管理”或“团队控制台”,先建立客服、运营等岗位模板,随后新建子账号并为其分配对应岗位。针对涉及退款审批、客户资料导出等敏感数据权限,务必保持关闭状态,严格遵循最小特权安全原则,防止因员工流动引发公司核心资产流失。
把主账号的密码直接分发给多个客服或运营员工,是团队管理中极其危险的“雷区”。不仅会导致登录频繁被撞密、反复需要验证码,更关键的是一旦发生客户信息泄露或恶意改价,团队根本无法定责。
旺旺商聊提供的子账号体系,本质上是一套基于角色的权限控制系统(RBAC 模型)。作为管理人员,你需要清晰地将主账号的“全量控制权”拆解为一个个独立、受控的子集,下放给具体的员工。
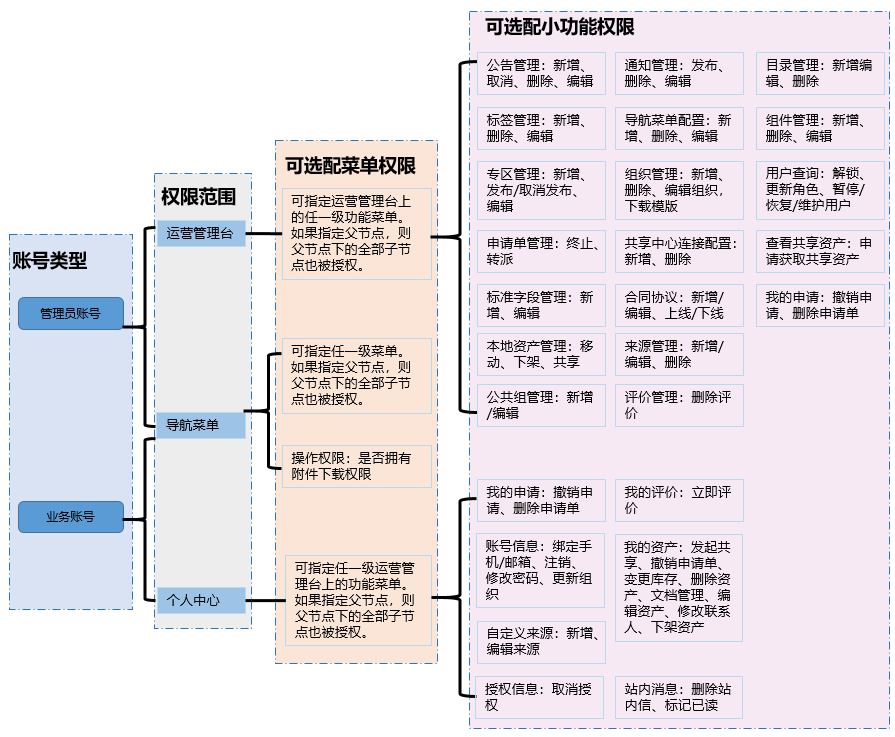
在技术底层,这种“主账号(Root) – 岗位角色(Role) – 功能权限(Permission)”的三层映射逻辑,与大型云端系统的权限流转架构如出一流:
旺旺商聊子账号授权的保姆级实操步骤
版本说明:本文基于旺商聊最新版本编写。请访问官网下载最新版获得最佳体验。
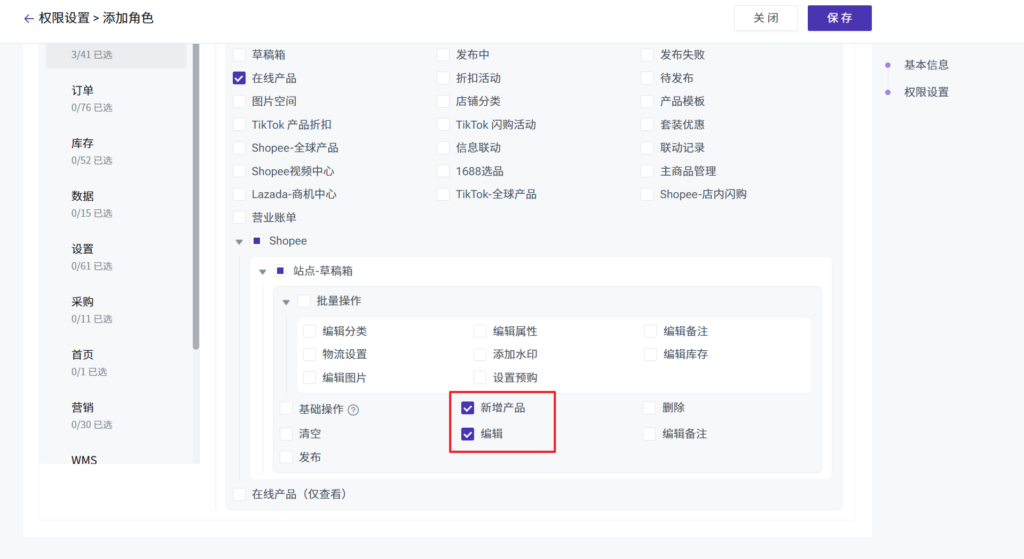
在实际配置过程中,盲目地对每一个子账号单独去点选权限非常低效。成熟的做法是先建岗位(模板),再建账号(归类),最后精细微调。下面是标准的生产环境配置流程:
主账号初始化并登录管理后台
真实踩坑案例:两个内行才知道的权限血泪教训
作为管理过几十个客服席位的团队负责人,我见过太多因为权限设置不当导致的重大资产损失。这里分享两个极具代表性的内行翻车案例,帮大家提前排雷。
案例一:“一键复制”带来的客户数据大泄露
去年,一家做高客单价私域转化的同行,为了贪图省事,直接在岗位管理里给所有“新进客服”勾选了“客户资料全量查看”和“导出”权限。结果一个刚入职不到两周的员工,在离职前夜,利用子账号在后台通过第三方插件,一键导出了过万名精准意向客户的联系方式和聊天记录。
等公司发现时,这批客户已经被洗到了竞争对手那里,直接损失高达几十万。
深度防范提示: 数据导出、批量群发、查看完整手机号等属于核心风控权限。根据 OWASP 访问控制破损漏洞防御指南 的核心逻辑,系统设计与业务配置必须在表现层和控制层实施双重鉴权。在实际配置中,必须将“单日导出上限”设置为小于50条,且必须经过主账号的二级审批流,绝不能直接下放给一线员工。
案例二:实名认证与停用手机号导致的“死号”僵局
很多公司在人员流动时,直接把旧的子账号密码改一下,就丢给新员工用,完全忽略了底层的身份绑定。
-
情况 A:前员工离职时,子账号依然绑定着他的个人实名信息。后续该账号由于高频发敏感词触发了安全风控,需要刷脸验证,而离职员工早已失联,导致整个账号累积的客户关系直接死锁。如果在交接或分配子账号时遇到身份绑定错误,需要同步调整实名认证,可参考这篇旺旺商聊实名认证修改与资产申诉实操指南进行合规重置。
-
情况 B:早期的子账号绑定了公司某个早就不用的测试手机号,员工不仅忘记了二级密码,连绑定的手机号也早就注销停机了。如果遇到离职员工带走账号、绑定手机停用且忘记密码的极端情况,千万不要强行多次试错锁定,直接走旺旺商聊原手机停用且忘记密码特殊找回方案进行人工申诉和资料申办。
权限矩阵:科学的商聊岗位权限划分方案
为了帮大家快速上手,我整理了一份适用于绝大多数中大型客服/运营团队的权限分配矩阵表格。大家可以直接对照这个标准去后台勾选:
| 权限大类 | 具体功能项 | 售前客服角色 | 售后主管角色 | 财务/运营角色 |
| 基础通讯 | 接收客户消息、发送快捷常用语 | 允许 | 允许 | 拒绝 |
| 订单管理 | 查看订单状态、物流详情查询 | 允许 | 允许 | 允许 |
| 敏感修改 | 订单改价、手动调整运费、打折 | 拒绝 | 允许 | 允许 |
| 资产操作 | 发起退款审批、优惠券批量发放 | 拒绝 | 允许(限额) | 允许 |
| 数据风控 | 查看完整客户电话、导出群聊/客户列表 | 拒绝 | 拒绝 | 允许(需主账号审批) |
| 生态扩展 | 登录授权第三方服务市场、配置 API | 拒绝 | 拒绝 | 允许 |
国际公认的网络安全规范(如美国国家标准与技术研究院定义的 NIST RBAC 标准模型)一直强调:权限的给入应当满足当前工作所需的最低标准。多给一项权限,就是给整个公司的信息资产多埋下一个隐患。
FAQ:围绕子账号权限的常见高频疑问
Q1:为什么主账号里已经给子账号勾选了某个第三方插件,但子账号登录后还是提示“无权访问”?
这种情况通常有两种原因:一是权限缓存延迟,子账号需要完全退出登录(在客户端内点击注销),然后重新输入账号密码登录以刷新权限令牌;二是该第三方插件在服务市场中属于“按席位付费”或“按账号授权”,主账号除了在商聊后台分配功能权限外,还需要进入该插件的独立管理后台,将该子账号加入到“允许使用该插件的员工列表”中。
Q2:子账号可以替主账号去授权其他新的第三方应用吗?
绝对不可以。默认情况下,只有主账号才具备在应用市场进行下单、订阅和首次全局授权的最高权限。子账号只能在主账号完成首次全局授权、并由主账号在后台将该应用分配给该子账号后,才能在自己的工作台看到并使用该应用。
Q3:客服离职了,直接删除子账号和冻结子账号有什么区别?哪个更安全?
强烈建议优先选择“冻结/停用”而不是直接删除。 直接删除子账号可能会导致该账号历史处理的订单日志、聊天记录关联出现断层,甚至导致某些未完结的售后纠纷找不到责任人。而点击“冻结”,可以在切断该员工登录权限的同时,完整保留其历史聊天记录和操作审计日志。等该账号负责的所有售后订单彻底完结(通常为 15 到 30 天后),再考虑将其彻底删除或回收重新分配。